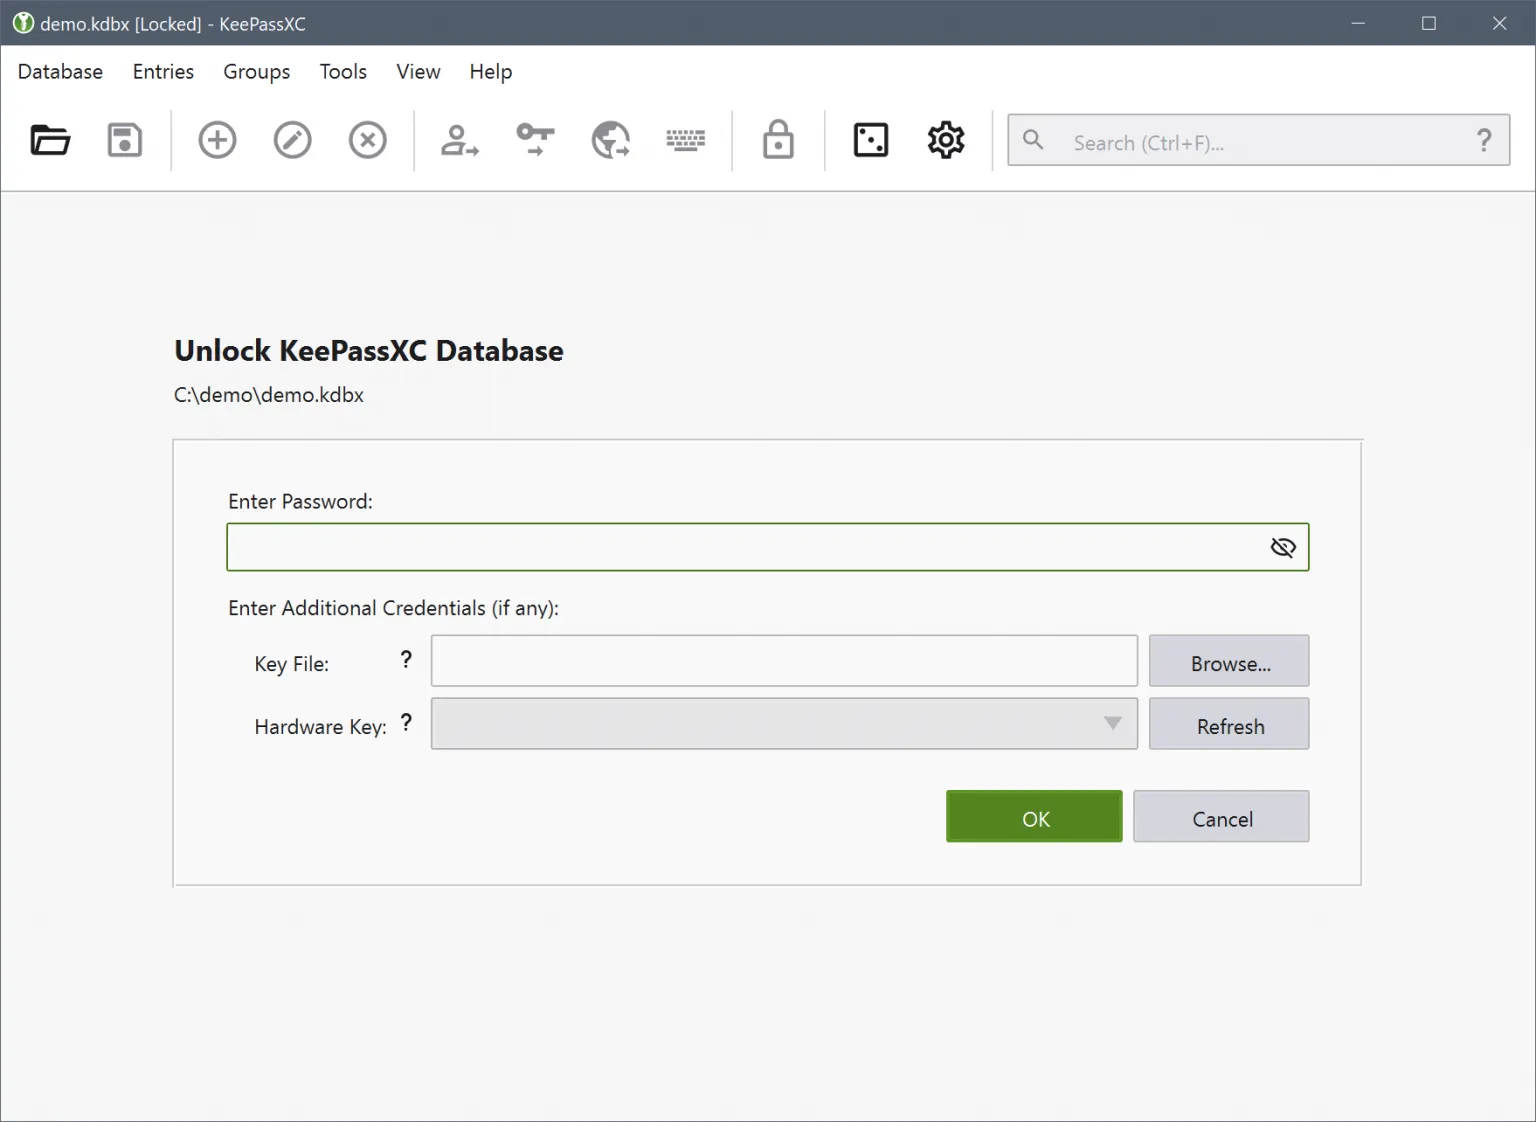
KeePassXC: ce qui change avec la version 2.7.0
KeePassXC: ce qui change avec la version 2.7.0 (Source : goodtech.info)
Tag
KeePassXC: ce qui change avec la version 2.7.0 (Source : goodtech.info)
Le projet : un « Cyberbouclier » européen composé de centres d’opérations de sécurité (SOC) nationaux et transfrontaliers dans l’ensemble de l’Union…
Décryptage avec Yves VERHOEVEN, Sous-Directeur Stratégie de l’ANSSI.
Pour harmoniser la cybersécurité dans les États membres, la directive NIS2 vient se substituer à la directive NIS précédente.

Découvrez le Service ADS (Active Directory Security) powered by ANSSI

« La guerre se passe aussi dans l’espace cyber, où nous menons une guerre active ».

Nous avons décidé de réaliser cette démarche de labellisation dans un contexte où les entreprises et leurs activités sont de plus en plus exposées à des actes malveillants, les exemples d’attaques et d’indisponibilité sont évoqués…
L’Agence Nationale de Sécurité des Systèmes d’Information (ANSSI) travaille étroitement avec les différentes autorités administratives ainsi que de nombreux acteurs du secteur privé. Certaines de ces missions concernent la détection et…

Les serveurs Azure de Microsoft ont été visés par une attaque par déni de service distribué d’un volume sans précédent de 3,47 Tbps.
Soyez vigilant, soyez proactif et rompez avec ces 10 mauvaises habitudes pour améliorer votre « cyber hygiène » en 2022…
« Cet article sur le Zero Trust Network Access (ZTNA) a pour but de donner les principes fondamentaux sur lesquels reposent le ZTNA »
Le 9 décembre 2021, le chercheur en sécurité p0rz9 a publié sur Twitter des informations sur une nouvelle vulnérabilité liée à Apache Log4J, référencée sous le code CVE-2021-44228, et permettant d’exécuter du code à distance.